Descarga Cocoa Packet Analyzer – Analizador de Protocolos de Red para macOS
Resumen
Cocoa Packet Analyzer es una aplicación nativa para macOS desarrollada con el marco Cocoa de Apple, diseñada para brindar a desarrolladores, ingenieros de redes y entusiastas de la seguridad una herramienta confiable para el análisis profundo de paquetes. El software funciona como un analizador de protocolos de red completo y un sniffer de paquetes, permitiendo capturar tráfico en tiempo real desde cualquier interfaz de red seleccionada, filtrar resultados con expresiones regulares potentes y guardar sesiones en el formato PCAP universalmente aceptado. Al habilitar el modo promiscuo, el analizador puede escuchar todos los marcos que atraviesan el segmento de red local, no solo aquellos dirigidos a la máquina host, lo que lo convierte en una herramienta imprescindible para solucionar problemas complejos de red o realizar auditorías de seguridad.
La aplicación soporta una amplia lista de protocolos, incluyendo Ethernet, ARP, IPv4/IPv6, TCP, UDP, ICMP, IGMP, PPP, PPPoE, VLAN, L2TP, RADIUS, SIP y muchos más, permitiendo descomponer el tráfico desde la capa de enlace de datos hasta la capa de aplicación sin necesidad de cambiar de herramienta. Ya sea que necesites verificar una nueva regla de firewall, diagnosticar picos de latencia o simplemente explorar cómo se comunica un servicio específico, Cocoa Packet Analyzer ofrece una interfaz limpia y centrada en Mac que combina potencia cruda con facilidad de uso. Su capacidad para exportar datos capturados para su análisis posterior en Wireshark u otras herramientas asegura un flujo de trabajo flexible que se adapta tanto a investigaciones puntuales como a campañas sistemáticas de monitoreo de red.
Características Principales
- Interfaz nativa de macOS con Cocoa – diseño elegante y responsive que se siente como en casa en cualquier Mac.
- Captura de paquetes en tiempo real con controles de “Iniciar” y “Detener” con un solo clic.
- Soporte para modo promiscuo, ofreciendo visibilidad total en la red.
- Filtrado basado en expresiones regulares para una selección precisa de paquetes.
- Guardar y cargar sesiones en formato PCAP, el estándar de la industria para capturas de red.
- Amplio soporte de protocolos: Ethernet, ARP, IPv4, IPv6, TCP, UDP, ICMP, IGMP, PPP, PPPoE, VLAN (802.1Q), L2TP, RADIUS, SIP y muchos otros.
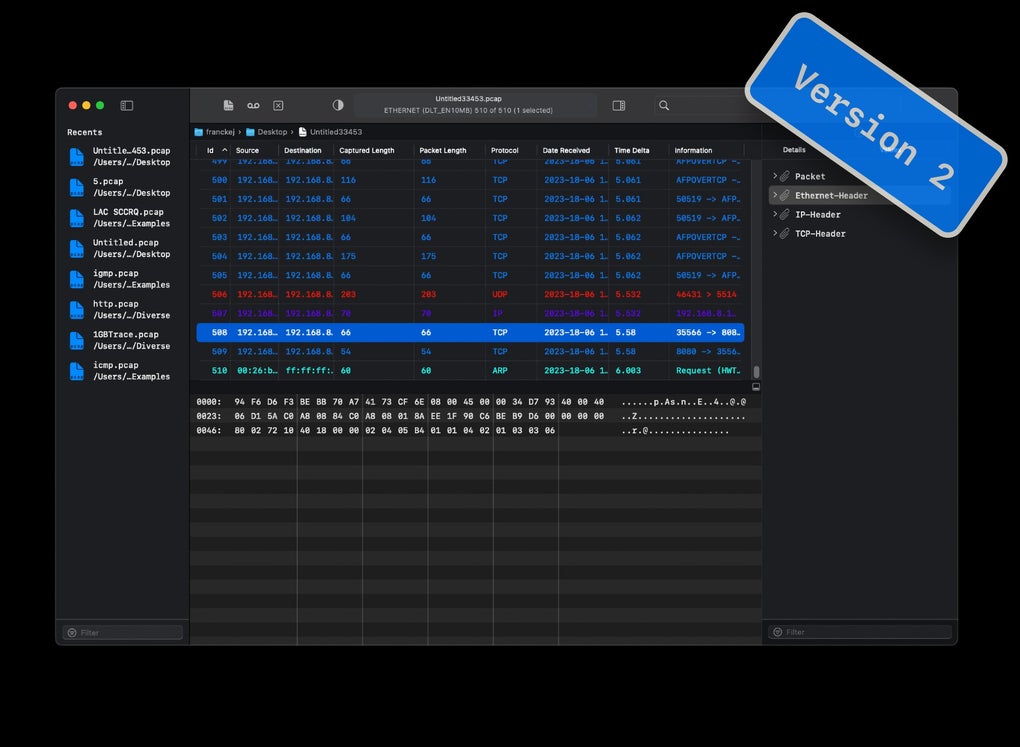
- Vista detallada de paquetes con campos de cabecera, datos de carga útil y verificación de checksums.
- Opciones de exportación: CSV para análisis estadístico, registros de texto plano y transferencia directa a Wireshark.
- Panel integrado de estadísticas que resume conteos de paquetes, distribución de protocolos y tasas de tráfico.
- Bajo consumo de recursos – funciona sin problemas en hardware Mac más antiguo sin sacrificar rendimiento.
Instrucciones de Instalación y Uso
Empezar con Cocoa Packet Analyzer es sencillo, incluso para usuarios nuevos en la captura de paquetes. Sigue estos pasos para descargar, instalar y comenzar a capturar tráfico:
- Descarga el instalador. Visita el sitio web oficial y haz clic en el botón “Descargar para macOS”. El archivo es un paquete firmado
.dmg, lo que garantiza una instalación segura y verificada. - Monta el DMG. Haz doble clic en el archivo descargado; macOS abrirá un disco virtual que muestra el icono de la aplicación y un acceso directo a la carpeta Aplicaciones.
- Copia a Aplicaciones. Arrastra el icono de Cocoa Packet Analyzer a la carpeta Aplicaciones. Este paso otorga a la app los permisos necesarios para ejecutarse bajo las políticas de seguridad de macOS.
- Inicia la aplicación. Abre la aplicación desde Launchpad o Spotlight. La primera ejecución puede pedirte permitir acceso a la red; aprueba esta solicitud en el panel Seguridad y Privacidad.
- Selecciona una interfaz de red. En la ventana principal, un menú desplegable muestra todas las interfaces disponibles (Wi-Fi, Ethernet, Puente Thunderbolt, etc.). Elige la que deseas monitorear.
- Habilita el modo promiscuo. Marca la casilla “Promiscuo” si necesitas capturar tráfico no dirigido a tu Mac. Esto es especialmente útil en entornos con conmutadores o al depurar VLANs.
- Comienza la captura. Haz clic en el botón en negrita “Iniciar”. Los paquetes comenzarán a aparecer en tiempo real, cada línea mostrando marca de tiempo, origen/destino, protocolo e información básica.
- Aplica filtros. Usa la barra de filtro en la parte superior para escribir expresiones regulares (por ejemplo,
TCP.port==80oIP.src==192\.168\.1\.\d+) y reducir instantáneamente la vista al tráfico relevante. - Guarda la sesión. Cuando termines, haz clic en “Detener” y luego en “Guardar”. Elige una ubicación y el formato PCAP; más adelante podrás abrir el archivo o cargarlo en Wireshark para un análisis más profundo.
- Revisa las estadísticas. Cambia a la pestaña “Estadísticas” para ver una vista gráfica de la distribución de protocolos, tasas de paquetes y conteo de errores, ayudándote a detectar anomalías rápidamente.
La aplicación también admite automatización por línea de comandos mediante una herramienta integrada cpa-cli, permitiendo capturas programadas para monitoreo continuo o integración con flujos CI. La documentación está disponible en el menú Ayuda, con ejemplos para casos comunes como capturar solo tráfico HTTP, filtrar por dirección MAC o exportar informes resumidos.
Compatibilidad, Ventajas y Desventajas
Cocoa Packet Analyzer funciona en macOS 10.13 (High Sierra) y versiones posteriores, incluyendo las últimas versiones macOS Ventura y Sonoma. Está optimizado tanto para Macs con procesadores Intel como para dispositivos con Apple Silicon (M1/M2), seleccionando automáticamente el binario adecuado para un rendimiento óptimo. La aplicación no tiene versiones para Windows, Linux, Android ni iOS; sin embargo, los archivos PCAP capturados pueden transferirse a cualquier plataforma para su análisis con herramientas compatibles.
Ventajas
- Experiencia completamente nativa en macOS – sin depender de Java ni entornos de ejecución de terceros.
- Amplio soporte de protocolos desde el inicio, reduciendo la necesidad de plugins adicionales.
- Interfaz intuitiva con filtrado en tiempo real que facilita enfocarse en el tráfico relevante.
- Bajo consumo de recursos; funciona sin problemas en MacBook y Mac mini más antiguos.
- Descarga segura y binario firmado garantizan una instalación confiable.
- Exportación a PCAP permite una transferencia sin problemas a herramientas estándar de la industria como Wireshark.
Desventajas
- No hay versión para Windows o Linux – los usuarios en otras plataformas deben depender de herramientas alternativas.
- Falta de motor de scripting avanzado dentro de la interfaz gráfica; los usuarios avanzados deben usar la CLI separada para automatización.
- Informes integrados limitados – para informes extensos, los datos deben exportarse y procesarse en otro lugar.
- La versión gratuita ofrece funcionalidades esenciales; algunas características premium (como captura en múltiples interfaces o gráficos estadísticos avanzados) requieren una licencia de pago.
Preguntas Frecuentes y Conclusión
¿Cocoa Packet Analyzer es gratuito o de pago?
La versión base de Cocoa Packet Analyzer es gratuita y incluye todas las funciones esenciales de captura y filtrado. Una licencia premium está disponible para usuarios que necesiten informes avanzados, captura en múltiples interfaces y soporte prioritario.
¿Puedo capturar tráfico en una red Wi-Fi con cifrado WPA2?
Sí, Cocoa Packet Analyzer puede capturar tramas de Wi-Fi en una red protegida con WPA2, pero solo verás cargas útiles cifradas a menos que proporciones las claves de descifrado de la red. La herramienta aún mostrará información de cabecera como direcciones MAC y tipos de protocolo.
¿Cómo maneja la aplicación archivos de captura grandes?
Los archivos PCAP grandes se cargan bajo demanda; la interfaz transmite paquetes en lugar de cargar todo el archivo en memoria. Este diseño mantiene el rendimiento estable incluso al trabajar con varios gigabytes de datos, aunque archivos muy grandes se analizan mejor en herramientas especializadas como Wireshark.
¿El analizador soporta tráfico IPv6?
Sí, el soporte completo para IPv6 está integrado. La vista de paquetes muestra direcciones IPv6 de origen y destino, campos de cabecera y encabezados de extensión, permitiéndote solucionar problemas en redes modernas que dependen del direccionamiento IPv6.
¿Existe una versión por línea de comandos para capturas automatizadas?
Sí, la herramienta integrada cpa-cli permite iniciar, detener y filtrar capturas mediante scripts de terminal. Esto es ideal para monitoreo programado, flujos CI o ejecución remota a través de SSH.
Conclusión
Cocoa Packet Analyzer llena un nicho que muchos usuarios de macOS han necesitado durante mucho tiempo: un sniffer de paquetes potente y nativo que no requiere saltar a Windows o Linux. Su combinación de filtrado en tiempo real, amplio soporte de protocolos y exportación sin problemas a PCAP lo convierte en una herramienta adecuada tanto para soluciones rápidas como para análisis forense profundo. Aunque la versión gratuita ya ofrece un conjunto robusto de funciones, las organizaciones que necesitan captura en múltiples interfaces o informes avanzados pueden actualizar a la licencia premium por un costo razonable. Ya seas administrador de red, investigador de seguridad o desarrollador depurando tráfico de API, Cocoa Packet Analyzer proporciona una solución segura, confiable y fácil de usar que se integra perfectamente con el ecosistema de macOS. Descárgalo hoy, comienza a capturar y obtén la visibilidad que necesitas para mantener tus redes funcionando sin problemas.
Cocoa Packet Analyzer ofrece una experiencia pulida en macOS con todas las funciones esenciales de un analizador profesional de red. Su interfaz intuitiva y filtrado por expresiones regulares lo distinguen de sniffer genéricos, mientras que la versión gratuita es generosa para la mayoría de tareas diarias.
Pros: Interfaz nativa, amplio soporte de protocolos, ligero, versión gratuita completa.
Cons: Sin cliente para Windows/Linux, informes integrados limitados.